Deine Reise zum digitalen Erfolg


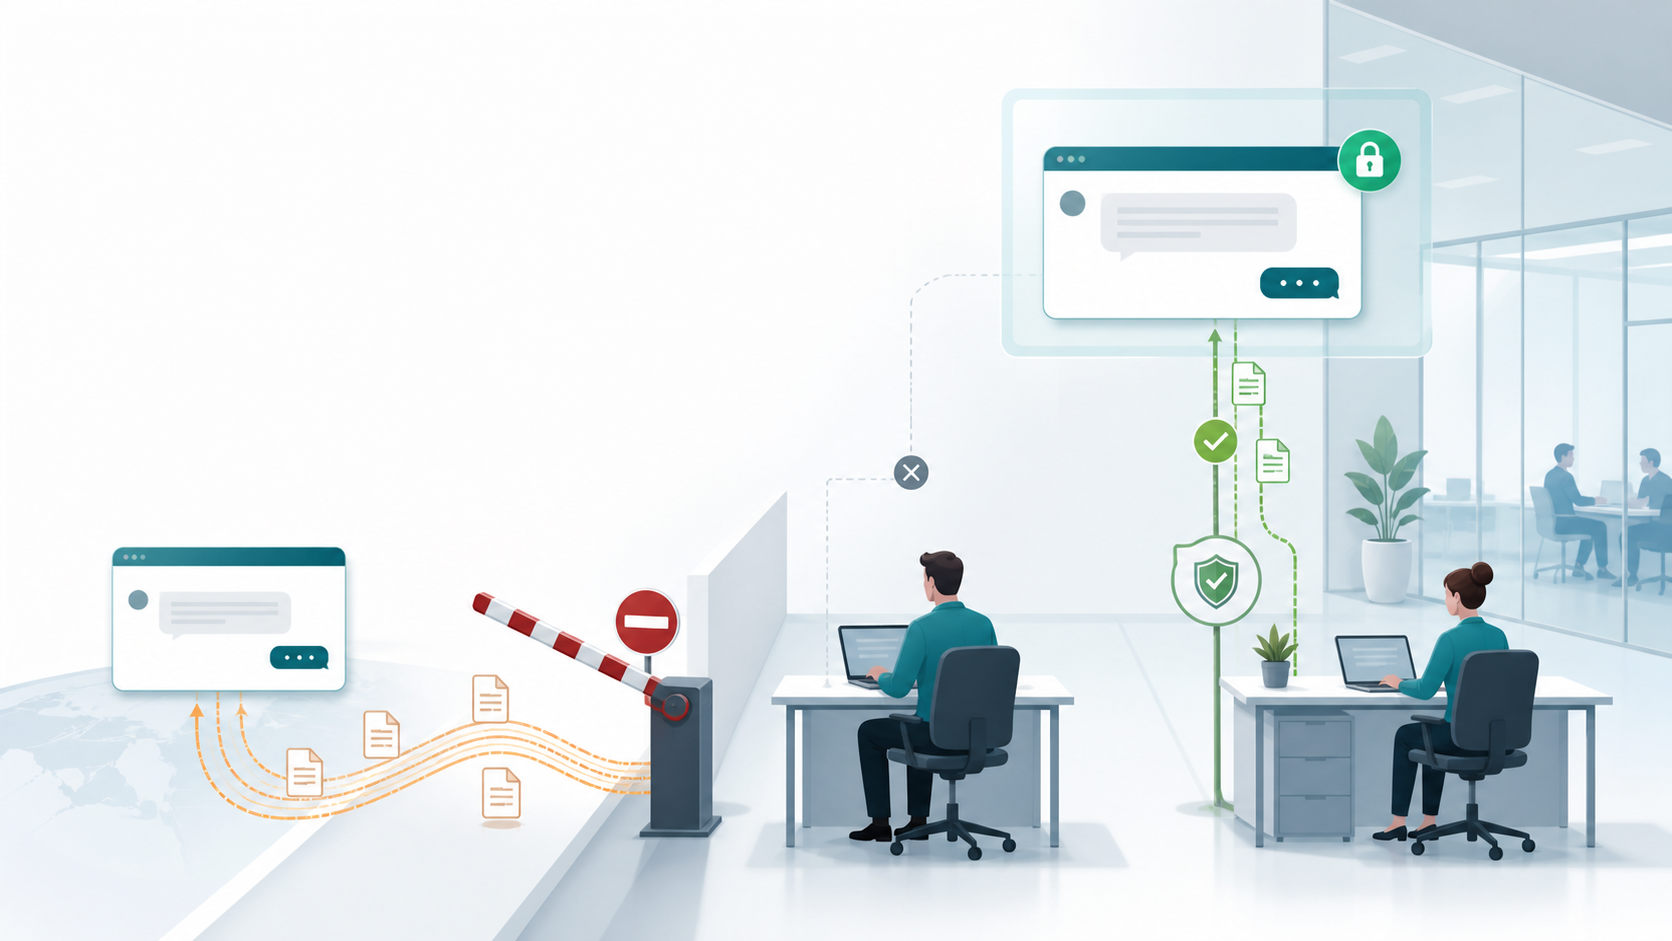
Unsicherheit beim Thema Datenschutz, Angst vor dem Verbreiten von Geschäftsgeheimnissen, unklare Geschäftsbedingungen der Anbieter, fehlende Erfahrung oder Unklarheit über geeignete Anwendungsfälle bringen viele mittelständische Unternehmen dazu, die Nutzung von KI-Diensten zu verbieten.
Ein Verbot verhindert jedoch das Nutzen der Potenziale, die durch KI-Anwendungen zweifelsohne entstanden sind. Viele alltägliche Arbeiten kann eine KI mittlerweile mindestens genauso gut wie ein Mensch, allerdings in einem Bruchteil der Zeit. Darüber hinaus entsteht dabei das Risiko, dass sich Mitarbeitende einen Ausweg in der Nutzung privater Konten - also vom Unternehmen nicht freigegebener (oder sogar verbotener) Dienste - suchen.
Schatten-KI bezeichnet in diesem Artikel die Nutzung von KI-Anwendungen ohne Freigabe, ausreichende Kenntnis der IT- oder Sicherheitsverantwortlichen oder passende interne Regeln. Der Begriff beschreibt also nicht jede private Nutzung, sondern den unkontrollierten Einsatz im Arbeitskontext.
Für das Unternehmen entsteht dadurch ein blinder Fleck: Es weiß möglicherweise nicht, welche Dienste verwendet werden, welche Daten eingegeben wurden und ob die Ergebnisse fachlich geprüft werden. Ein formales Verbot kann dann Sicherheit signalisieren, ohne die tatsächliche Nutzung sichtbar zu machen.
Der Auslöser für das Umgehen von Verboten ist in den meisten Fällen ein ungelöstes Arbeitsproblem:
Mitarbeitende suchen einen schnelleren Weg für wiederkehrende Aufgaben, einen Startpunkt bei Aufgabenstellungen, mit denen sie wenig Erfahrung haben, oder einen Sparringspartner, wenn die Kollegen keine Zeit für einen Austausch haben.
Hinzu kommen unklare Grenzfälle. Die Regel „Keine Unternehmensdaten in KI eingeben“ lässt bspw. offen, ob eine anonymisierte Produktbeschreibung, eine interne Prozessbeschreibung ohne Hinweis auf das Unternehmen oder eine Kundenanfrage ohne Namen verwendet werden dürfen. Ohne eindeutige Definition oder konkrete Beispiele entscheidet jede Person selbst.
Allerdings kann schon eine scheinbar harmlose Eingabe vertrauliche Informationen offenlegen. Die Eingabe eines Prompts in ein Chatfenster ist deshalb nicht automatisch weniger riskant als die Übermittlung eines Dokuments an einen externen Dienst.
Unternehmenswissen besteht nicht nur aus großen Strategiedokumenten. Kritisch können bereits einzelne Ausschnitte sein, wenn sie Kunden, Preise, Prozesse oder technische Zusammenhänge erkennen lassen. Dazu gehören insbesondere:
Ob ein Anbieter Eingaben speichert, auswertet oder für die Weiterentwicklung seiner Dienste verwendet, hängt vom konkreten Dienst, Tarif, Vertrag und individuellen Konfigurationen ab. Man kann weder davon ausgehen, dass jede KI mit allen Eingaben von Anwendern trainiert wird noch davon, dass bei einem bekannten Anbieter grundsätzlich kein Risiko besteht.
Das BSI empfiehlt, vor der Nutzung von KI-Diensten u.a. den Umgang mit Eingaben, erforderliche Berechtigungen, Datenschutzoptionen, Anbieterinformationen und das Lizenzmodell zu prüfen. Für Unternehmen ist die Auswahl eines KI-Werkzeugs damit eine Abwägung zwischen den Potenzialen, die die Nutzung mit sich bringen kann, und den Risiken, die durch die Nutzung entstehen.
Ein Verbot kann für bestimmte Daten, Anwendungen oder eine begrenzte Übergangsphase sinnvoll sein. Mittelfristig sollten sich Unternehmen statt eines pauschalen Verbots allerdings folgende Leitfrage stellen: Für welche Aufgabe darf welches KI-System mit welchen Daten unter welcher Verantwortung eingesetzt werden?
Dabei sollten Unternehmen folgende Schritte berücksichtigen:
Beginne mit einer offenen Bestandsaufnahme. Sprich mit ausgewählten Fachbereichen darüber, welche Aufgaben sie mit KI unterstützen möchten oder bereits unterstützen und welche Dienste dabei verwendet werden.
Erfasse mindestens den Anwendungsfall, die betroffenen Datenarten, das verwendete System, die gewünschte Wirkung und mögliche Folgen eines fehlerhaften Ergebnisses. So wird sichtbar, wo der praktische Bedarf und die Risiken liegen.
Lege Datenklassen fest, die Mitarbeitende im Alltag unterscheiden können, zum Beispiel öffentlich, intern, vertraulich und besonders schützenswert. Verbinde jede Klasse mit konkreten Beispielen und einer Handlungsvorgabe.
Regeln werden im Alltag eher eingehalten, wenn eine nutzbare und nützliche Alternative vorhanden ist. Prüfe, ob eine bestehende Software bereits eine geeignete KI-Funktion anbietet oder ob eine getrennte Unternehmenslösung erforderlich ist.
Bei der Auswahl sollten unter anderem diese Punkte geprüft werden:
Starte mit einem abgegrenzten Anwendungsfall und überschaubaren Daten. Erst wenn der Arbeitsweg fachlich, technisch und organisatorisch funktioniert, sollte er auf weitere Datenquellen oder Abteilungen ausgeweitet werden.
KI erzeugt Vorschläge. Die Verantwortung für die Verwendung und die daraus entstehende Entscheidung bleibt bei den zuständigen Personen im Unternehmen. Das gilt besonders für Angebote, Verträge, bei Personalfragen, technischen Änderungen und für die Kommunikation mit Kunden.
Definiere deshalb je Anwendungsfall, wer Eingaben freigibt, wer Ergebnisse prüft, welche Fehler nicht akzeptabel sind und wie Unsicherheiten oder Vorfälle gemeldet werden. Der EU AI Act verlangt von Anbietern und Betreibern von KI-Systemen Maßnahmen für ein ausreichendes Maß an KI-Kompetenz der Personen, die mit den Systemen arbeiten. Welche Maßnahmen angemessen sind, hängt vom konkreten Einsatz und seinem Risiko ab.
Eine kurze, rollenbezogene Schulung mit realen und relevanten Beispielen ist für Mitarbeitende hilfreicher als eine allgemeine Einführung ohne Bezug zum Arbeitsalltag.
Nach dem Start sollte das Unternehmen prüfen, ob der Anwendungsfall den gewünschten Nutzen bringt und die Schutzvorgaben eingehalten werden. Geeignete Prüffragen sind:
Die Ergebnisse sollten die nächste Entscheidung bestimmen: Anwendungsfall anpassen, zusätzliche Schutzmaßnahmen einführen, freigeben oder beenden. So bleibt die Einführung überprüfbar und wird nicht von einzelnen Anbieterversprechen abhängig.
Eine Richtlinie muss kurz genug sein, um im Arbeitsalltag verwendet zu werden. Sie sollte mindestens beantworten:
Die Richtlinie ersetzt weder technische Schutzmaßnahmen noch Schulungen. Je nach Risiko können zusätzlich technische Zugriffsbeschränkungen, zentrale Konten, Protokollierung oder Filter erforderlich sein.
Wähle eine konkrete Herausforderung mit begrenztem Risiko aus. Ordne die betroffenen Daten ein, prüfe den vorgesehenen Dienst, lege die menschliche Kontrolle fest und vereinbare wenige nachvollziehbare Prüfkriterien.
Dieses Vorgehen schafft eine belastbare Grundlage für die nächste Entscheidung. Ein Anwendungsfall kann ausgeweitet, angepasst oder beendet werden. So wird aus einer unsichtbaren Nutzung eine Fähigkeit, deren Voraussetzungen und Grenzen das Unternehmen kennt.
Nicht immer. Auch ohne Namen können Inhalte vertrauliche Preise, interne Abläufe, Geschäftsgeheimnisse oder indirekt zuordenbare Angaben enthalten. Eine Entfernung personenbezogener Daten kann eine Schutzmaßnahme sein, ersetzt aber nicht die Prüfung des Dienstes und des gesamten Anwendungsfalls.
Eine offene, nicht sanktionierende Befragung ist ein guter Ausgangspunkt. Ergänzend können IT, Datenschutz und Informationssicherheit vorhandene Zugriffe im rechtlich zulässigen Rahmen prüfen. Dabei sollte das Unternehmen zugleich nach den Aufgaben fragen, die Mitarbeitende mit KI lösen wollen.
Nein. Je nach Bedarf kann eine freigegebene Funktion in einem vorhandenen System ausreichen. Eine stärker kontrollierte Unternehmenslösung wird relevant, wenn interne Wissensquellen angebunden, Zugriffe differenziert gesteuert oder besondere Anforderungen an Datenhaltung und Souveränität erfüllt werden müssen.
Hinweis: Dieser Artikel ersetzt keine individuelle Datenschutz-, Informationssicherheits- oder Rechtsberatung. Anforderungen hängen unter anderem vom Anwendungsfall, den Daten, dem Dienst und der konkreten technischen sowie vertraglichen Ausgestaltung ab.
fellowork unterstützt mittelständische Unternehmen dabei, Mitarbeitende für einen sicheren und verantwortungsvollen Umgang mit KI zu befähigen. Dazu gehören verständliche Leitlinien, rollenbezogene Schulungen und konkrete Anwendungsfälle, die sich an den tatsächlichen Aufgaben im Unternehmen orientieren.
Wenn eine kontrollierte technische Umgebung benötigt wird, kann ein FirmenOS ein möglicher Baustein sein. FirmenOS ist ein Begriff von fellowork für eine unternehmenseigene Arbeitsumgebung, in der freigegebene KI-Funktionen, vorhandene Systeme und interne Wissensquellen kontrolliert verbunden werden. Rollen, Zugriffsrechte und Verantwortlichkeiten lassen sich dabei passend zur Organisation gestalten.
Ob eine solche Lösung die Anforderungen der DSGVO erfüllt, hängt von ihrer konkreten Ausgestaltung und Nutzung ab. fellowork kann dabei unterstützen, Datenflüsse, Hosting, Verträge zur Auftragsverarbeitung, Berechtigungen, Löschkonzepte und Protokollierung gemeinsam mit den zuständigen Datenschutz- und Sicherheitsverantwortlichen zu klären. So entsteht ein System, das Datenschutz nicht voraussetzt, sondern von Beginn an in die Umsetzung einbezieht.